


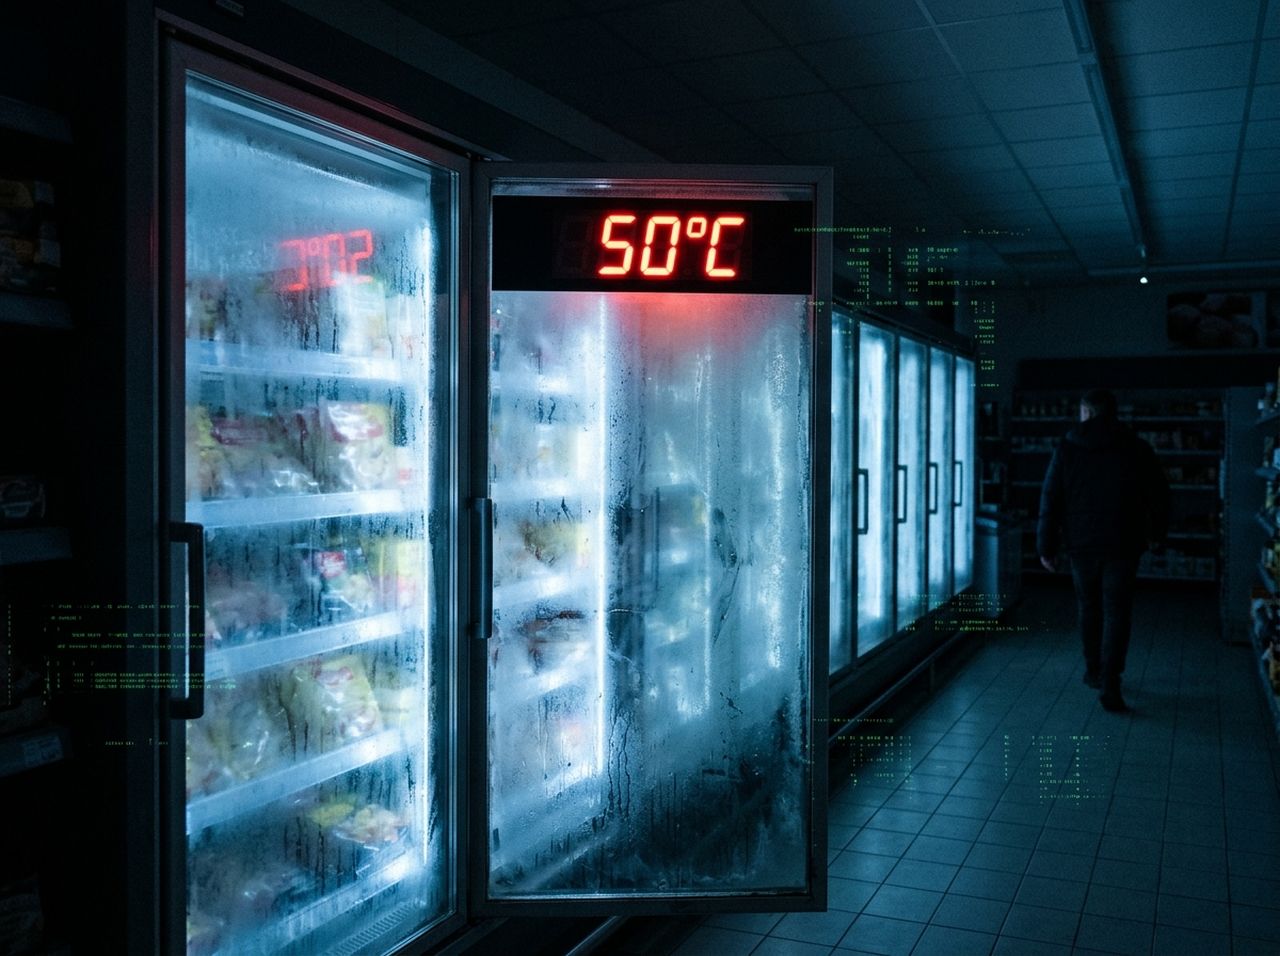
Dans la nuit du 11 au 12 octobre 2026, des centaines de supermarchés français ont vu leurs frigos et congélateurs se transformer en fours. Trois semaines plus tard, dans la nuit du dimanche 1er au lundi 2 novembre, une deuxième vague a frappé la Belgique, la Suède, l’Estonie et d’autres pays. Le piratage de frigos industriels n’est plus un scénario de film : c’est une série d’attaques bien réelles, et elle en dit long sur la fragilité de l’IoT critique.
Informations à jour au 4 novembre 2026. L’enquête est en cours et les faits peuvent évoluer.
Ce qui s’est passé
Première vague (France, 11-12 octobre). Les attaquants ont pris le contrôle à distance des systèmes qui pilotent la réfrigération. Ils ont déclenché un dégivrage forcé, qui a fait monter certaines installations jusqu’à 50 °C. D’après Le Monde, ils ont aussi allongé le cycle de dégivrage de une à huit heures, ce qui retardait le déclenchement des alarmes. Le New York Times a évoqué plus de 400 magasins touchés. Le parquet de Paris a ouvert une enquête. L’agence espagnole INCIBE fait état de pertes de plusieurs dizaines de millions d’euros, des petits incendies ayant aussi été signalés.
Deuxième vague (nuit du 1er au 2 novembre). Les attaques ont touché des magasins en Belgique, en Suède, en Estonie, mais aussi en Irlande, aux Pays-Bas, en Finlande, au Portugal et en Italie. Aucune enseigne n’a déclaré plus de quelques dizaines de magasins touchés. Quelques exemples :
| Pays | Ce qui a été rapporté |
|---|---|
| Belgique | Unités basculées en mode dégivrage, donc chauffantes. Carrefour parle de 15 magasins sur plus de 700. Une boucherie a perdu environ 15 000 € de viande. |
| Suède | Frigos réglés à 50 °C dans un magasin ICA. Coop fait état de 6 ou 7 magasins. |
| Estonie | Un congélateur Selver réglé à 50 °C, résolu en une dizaine de minutes, sans produit abîmé. |
| Irlande | 13 magasins SuperValu sur 223 ont retiré produits frais et surgelés par précaution. |
| Pays-Bas | Au moins 17 commerces touchés, selon Danfoss. |
Les enseignes n’emploient pas toutes le mot « cyberattaque ». Delhaize parle d’« incident informatique », ICA n’a pas confirmé l’attaque. Les chiffres varient aussi d’une source à l’autre : c’est normal à ce stade.
Comment on pirate un frigo
Un frigo de supermarché n’est pas un simple moteur : il est piloté par un contrôleur, un petit ordinateur qui règle la température, les cycles de dégivrage et les alarmes. Pour que les frigoristes puissent surveiller et dépanner à distance, ces contrôleurs sont souvent connectés à Internet. C’est ce qu’on appelle l’IoT industriel, ou OT (operational technology, la technologie qui pilote des processus physiques).
Si le contrôleur est exposé et mal protégé, un attaquant n’a pas besoin d’un exploit sophistiqué. Il lui suffit de changer des réglages que le système accepte comme légitimes : forcer un dégivrage, relever une consigne. Un dirigeant de la société de sécurité industrielle Claroty l’a résumé en disant que dans l’industrie, les commandes les plus destructrices sont souvent légitimes.
Les équipements concernés
Danfoss, fabricant danois, a confirmé que ses produits étaient impliqués dans la première vague comme dans la seconde. Selon l’alerte du CERT-FR, l’agence française de cybersécurité, les modèles concernés sont :
- Danfoss AK-SM et AK-SC ;
- Copeland xweb ;
- Dixell xweb.
L’ANSSI a aussi confirmé une compromission de logiciels Dixell et Copeland lors d’une seconde série d’intrusions en France, les 12 et 13 octobre. En Belgique, un boucher a indiqué à la télévision néerlandaise NOS que du matériel Copeland avait aussi été visé. Copeland n’a pas répondu clairement.
Pourquoi ça a marché : des failles d’hygiène, pas de génie
Les déclarations des acteurs concernés dessinent un tableau presque banal :
- Matériel en fin de vie. Danfoss a indiqué que la plupart des unités touchées en France étaient d’anciens modèles qu’il ne met plus à jour (AK-SM 800 et AK-SC 355). Le CERT-FR avertit que ces appareils, s’ils restent sur Internet, seront très probablement compromis, et qu’une réinitialisation ne suffit pas à les protéger.
- Mots de passe par défaut. Aux Pays-Bas, Danfoss a expliqué que les systèmes touchés n’étaient pas sur un réseau sécurisé et utilisaient encore des mots de passe par défaut.
- Logiciels non mis à jour. Danfoss a aussi indiqué que la faiblesse venait surtout de logiciels obsolètes. En Estonie, le magasin touché était le dernier de l’enseigne à ne pas avoir migré vers un nouveau système.
- Réseaux hors du périmètre de l’entreprise. ICA a précisé que ses systèmes centraux n’étaient pas touchés : les magasins visés utilisaient un fournisseur externe, sur un réseau extérieur à celui d’ICA. Même constat chez Kesko en Finlande.
- Un correctif ne suffit pas toujours. Le dirigeant du frigoriste belge Sabcobel explique que certaines installations demandent des modifications physiques, qui coûtent de l’argent.
Pour Danfoss, plusieurs dysfonctionnements étaient donc connus et évitables.
Pourquoi l’IoT critique est le maillon faible
Ces attaques ne sont pas une première. Danfoss a lui-même évoqué des attaques en 2022 contre des supermarchés russes et israéliens utilisant d’anciennes versions de ses contrôleurs. Un rapport de Forescout alerte sur des systèmes de réfrigération exposés dans le monde entier, certaines familles de produits ayant des failles critiques découvertes en 2025 et 2026. Des incidents ont aussi été rapportés fin août 2026 dans des économats militaires américains, sans qu’un lien soit établi à ce stade.
Quatre raisons structurelles expliquent la fragilité de ces systèmes :
- Conçus pour un réseau fermé. Ces équipements datent d’une époque où personne ne les imaginait connectés.
- Durée de vie très longue. Un contrôleur reste en service des années, bien au-delà du support logiciel du fabricant.
- Maintenance à distance indispensable. Le dirigeant de Coopérative U a défendu cette connexion, essentielle pour surveiller les températures jour et nuit.
- Dégâts physiques immédiats. Contrairement à un vol de données discret, une attaque sur la chaîne du froid se voit tout de suite, ce qui crée une pression forte sur les victimes.
Qui est derrière ?
Personne ne le sait. Aucune revendication n’avait été annoncée au 3 novembre. Danfoss, Sabcobel et Kitman décrivent une méthode similaire d’un pays à l’autre, mais une méthode commune ne prouve pas un auteur commun. Le Centre belge pour la cybersécurité a même reconnu que l’auteur pourrait ne jamais être identifié. Le parquet fédéral belge a ouvert une enquête criminelle, et le centre de cybersécurité suédois partage des informations avec ses homologues européens.
Que faire si vous gérez des équipements de froid ?
Les recommandations du CERT-FR :
- Déconnecter les appareils d’Internet, y compris ceux qui ont une adresse IP publique (en vérifiant d’abord les clauses de votre assurance).
- Vérifier la configuration, en particulier les plannings de dégivrage.
- Rétablir l’accès à distance uniquement via un VPN sécurisé ou un réseau protégé. Un filtrage des adresses IP des prestataires n’est qu’une solution d’urgence.
- Appliquer les bonnes pratiques du fabricant : mettre à jour le firmware, régler le niveau de sécurité Danfoss sur « Strict », changer les mots de passe par défaut.
- En cas de compromission : redémarrer ou réinitialiser l’appareil, puis le reconfigurer avant remise en service.
Le centre de cybersécurité suédois recommande aussi de dresser la liste des équipements connectés, de décider si chacun a besoin de l’être, et de protéger en plusieurs couches ceux qui restent en ligne.
Et pour les particuliers ?
Votre frigo à la maison n’est pas concerné par ces attaques : elles visent des contrôleurs industriels. Mais l’épisode rappelle un réflexe valable pour tous les objets connectés : changer les mots de passe d’origine, mettre à jour, et ne pas exposer un appareil à Internet sans raison.
Cette affaire montre qu’une cyberattaque n’a pas besoin de voler des données pour faire mal : il suffit de toucher le monde physique. Le plus inquiétant n’est pas la technique, mais la banalité des failles. Le vrai chantier concerne les parcs d’équipements anciens, que personne ne veut remplacer tant qu’ils fonctionnent. Les fabricants qui arrêtent les mises à jour tout en laissant leurs produits en service portent aussi une part de la question.
Et vous, travaillez-vous avec des équipements industriels connectés ? Pensez-vous que les fabricants devraient être obligés de maintenir leurs produits plus longtemps ? Dites-le-nous en commentaire.
FAQ
Peut-on vraiment pirater un frigo à distance ?
Oui, quand son contrôleur est connecté à Internet et mal protégé. Les attaquants ont modifié des réglages comme le mode dégivrage ou la température de consigne.
Quels équipements sont concernés ?
Selon le CERT-FR : les contrôleurs Danfoss AK-SM et AK-SC, ainsi que Copeland xweb et Dixell xweb.
Qui est responsable des attaques ?
On ne le sait pas. Aucune revendication connue au 3 novembre, et le lien entre les deux vagues n’est pas établi.
Que risque-t-on en mangeant des aliments touchés ?
Les enseignes ont retiré les produits concernés par précaution. En cas de doute sur la chaîne du froid, ne consommez pas le produit.
Mon frigo domestique est-il concerné ?
Non, ces attaques ciblent des contrôleurs industriels de réfrigération commerciale.
Source : OCCRP